
 Türkçe
 English
Okito hesabınızı oluşturun ve yönetmek istediğiniz web sitesini ekleyin.
Anasayfa / UK GDPR
Hemen Başlayın
UK GDPR Kapsamında Çerez Uyumluluğunu Kolaylaştırın
Web sitenizdeki kullanıcı onaylarını UK GDPR ve PECR gerekliliklerine uygun şekilde yönetin. Okito, çerezleri ve izleme teknolojilerini tespit etmenize, ziyaretçilere açık ve anlaşılır seçenekler sunmanıza, ziyaretçi tercihlerini yapılandırılmış komut dosyalarına uygulamanıza ve onay kayıtlarını tek bir platform üzerinden yönetmenize yardımcı olur.
Web sitenizin gizlilik uyumluluğu için en güncel ve etkili çözümleri sunuyoruz.




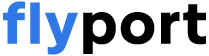
UK GDPR ve PECR Gerekliliklerini Destekleyin
UK GDPR, kişisel verilerin nasıl işlendiğini düzenlerken PECR, çerezler ve benzer teknolojilere ilişkin özel kurallar içerir. Okito, çerez tespiti, onay seçenekleri, tercih yönetimi ve onay kayıtlarını web siteleri için pratik bir iş akışında bir araya getirir.
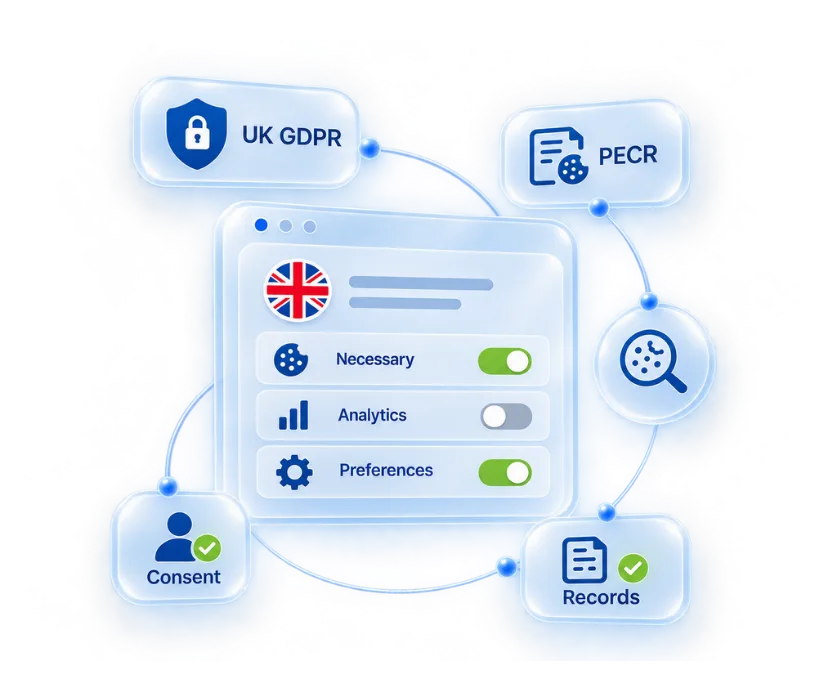
Çerez İstisnalarını Doğru Şekilde Uygulayın
Onay gerekip gerekmediğine veya bir PECR istisnasının uygulanıp uygulanamayacağına karar vermeden önce tespit edilen teknolojileri kullanım amaçlarına göre inceleyin. Okito, bu kategorilerdeki tüm çerezleri otomatik olarak istisna kapsamında değerlendirmek yerine, analiz ve işlevsellik teknolojilerini ayrı ayrı yapılandırmanıza olanak tanır.
Gereksiz Karmaşıklık Olmadan Onay Süreçlerini Yönetin
Çerez taramalarını gerçekleştirin, onay kategorilerini yapılandırın ve onay etkinliklerini merkezi bir kontrol panelinden takip edin. Okito, web siteniz, hizmet sağlayıcılarınız ve izleme teknolojileriniz değişirken tutarlı bir onay deneyimi sunmanıza yardımcı olur.
Okito ile UK GDPR Uyumluluğu İçin Temel Gereklilikler
Geçerli ve Ayrıntılı Çerez Onayı Alın
Okito, UK GDPR gerekliliklerini destekleyen ve ziyaretçilere kişisel verileri üzerinde anlamlı bir kontrol sağlayan şeffaf bir çerez onay deneyimi oluşturmanıza yardımcı olur. Özelleştirilebilir çerez banner'ları, onay sürecini gereksiz yere karmaşıklaştırmadan mevcut seçenekleri açık ve anlaşılır şekilde sunar.
Onay talep etmeden önce ziyaretçileri çerezlerin, izleyicilerin ve benzer teknolojilerin kullanım amaçları hakkında bilgilendirin.
İsteğe bağlı çerezleri kategorilerine göre kabul etmek, reddetmek veya yönetmek için açık seçenekler sunun.
Ziyaretçilerin tercihlerini yeniden gözden geçirmelerine ve verdikleri onayı aynı kolaylıkla geri çekmelerine olanak tanıyın.
Okito, ayrıntılı tercih kontrolleri sayesinde web siteniz genelinde tutarlı bir deneyim sunarken ziyaretçilerinizden bilgilendirmeye dayalı ve açık onay tercihleri almanıza yardımcı olur.
UK Çerez İstisnalarını Dikkatli Şekilde Uygulayın
PECR kapsamında her çerez için onay alınması gerekmez. Okito, tespit edilen teknolojileri kullanım amaçlarına göre değerlendirmenize ve her biri için uygun onay mekanizmasını yapılandırmanıza yardımcı olur.
Ziyaretçinin talep ettiği bir hizmeti sunmak için kesinlikle gerekli olabilecek teknolojileri belirleyin.
Sınırlı istatistiksel amaçlarla veya görünüm tercihleriyle ilgili kullanılan teknolojileri, geçerli kullanım koşullarına göre yapılandırın.
İstisna kapsamına girmeyen reklam, profil oluşturma ve bireysel izleme teknolojilerini onaya tabi tutun.
2025 Veri (Kullanım ve Erişim) Yasası (Data (Use and Access) Act 2025), UK'de çerezler ve benzer teknolojilere ilişkin kuralları güncellemiştir. Ancak mevcut istisnalar belirli koşullara ve kullanım amaçlarına bağlı olmaya devam etmektedir. Okito, tüm analitik veya işlevsellik çerezlerini istisna kapsamında değerlendirmek yerine, bu teknolojileri ayrı ayrı yönetmenize olanak tanır.
Onaya Bağlı Çerezleri ve Komut Dosyalarını Kontrol Edin
Bir çerez banner'ı yalnızca bilgi sunmakla kalmamalı, arka planda çalışan teknolojileri de kontrol etmelidir. Okito, ziyaretçi tercihlerini web sitenizde yapılandırılmış çerezler, pikseller, etiketler ve üçüncü taraf komut dosyalarıyla ilişkilendirir.
Çerezleri, izleyicileri, pikselleri ve üçüncü taraf komut dosyalarını tespit etmek için web sitenizi tarayın.
Tespit edilen teknolojileri kategori, kullanım amacı, sağlayıcı ve süreye göre düzenleyin.
Yapılandırılmış zorunlu olmayan teknolojilerin, gerekli onay tercihi yapılana kadar çalışmasını engelleyin.
Bir ziyaretçi herhangi bir kategoriyi kabul ettiğinde, reddettiğinde veya değiştirdiğinde Okito, bu tercihi ilgili yapılandırılmış teknolojilere uygular. Böylece onay arayüzü ile web sitesinin gerçek izleme davranışının uyumlu kalmasına yardımcı olur.
Onay Kayıtlarını ve Kullanıcı Kontrolünü Sürdürün
Çerez onay yönetimi, banner yayınlandıktan sonra da devam eder. Okito, onay etkinliklerini, tespit edilen teknolojileri ve tercih ayarlarını tek bir merkezi kontrol panelinde bir araya getirir.
Hesap verebilirliği, denetimleri ve kurum içi uyumluluk incelemelerini desteklemek için onay etkinliklerini kayıt altına alın.
Ziyaretçilere çerez tercihlerini yeniden gözden geçirebilecekleri, değiştirebilecekleri veya geri çekebilecekleri erişilebilir bir yöntem sunun.
Yeni tespit edilen çerezleri takip edin ve hizmet sağlayıcılar veya komut dosyaları değiştiğinde yapılandırmayı gözden geçirin.
Planlanmış taramalar, web siteniz geliştikçe meydana gelen değişikliklerin tespit edilmesine yardımcı olurken merkezi onay kayıtları, sürekli onay yönetimini kolaylaştırır.
UK GDPR Uyumluluğunuzu Bugün Kolaylaştırın
Uyumluluğu Göz Ardı Ederseniz Ne Olur?
01
Veri koruma gerekliliklerinin göz ardı edilmesi, işletme performansını olumsuz etkileyebilecek ciddi mali yaptırımlara yol açabilir.
02
Çerez kullanımında şeffaflık eksikliği, kullanıcı güvenini azaltabilir ve verilerin nasıl işlendiği konusunda belirsizlik oluşturabilir.
03
Kullanıcı şikâyetlerinin ele alınmasında yaşanan gecikmeler veya eksiklikler, düzenleyici kurumların dikkatini çekebilir ve yasal riskleri artırabilir.
04
Farklı bölgelerde gerekli uyumluluk yapısı olmadan faaliyet göstermek, değişen veri koruma yasaları nedeniyle süreçler arasında uyumsuzluklara yol açabilir.
SSS
Sıkça Sorulan Sorular
UK Genel Veri Koruma Tüzüğü (UK GDPR), Birleşik Krallık'ta kişisel verilerin işlenmesini düzenleyen temel yasal çerçevedir. Kuruluşların kimliği belirlenebilir bireylere ait bilgileri nasıl topladığına, kullandığına, sakladığına, paylaştığına ve koruduğuna ilişkin kuralları belirler.
UK GDPR, 2018 Veri Koruma Yasası (Data Protection Act 2018) ile birlikte uygulanır ve hem veri sorumlularını hem de veri işleyenleri kapsar. 2025 Veri (Kullanım ve Erişim) Yasası (Data (Use and Access) Act 2025), bu yasal çerçevenin bazı bölümlerini değiştirmiş ancak tamamen yerine geçmemiştir. Kuruluşlar, kişisel verileri hukuka uygun şekilde işlemeli, bireylerin haklarını korumalı ve mevzuata uyumlarını kanıtlayabilmelidir.
UK GDPR'nin yedi temel ilkesi, kuruluşların kişisel verileri işlerken uyması gereken standartları belirler:
Hukuka uygunluk, adillik ve şeffaflık: Kişisel veriler hukuka uygun, adil ve şeffaf bir şekilde işlenmelidir.
Amaçla sınırlılık: Veriler belirli, açık ve meşru amaçlar doğrultusunda toplanmalıdır.
Veri minimizasyonu: Yalnızca yeterli, ilgili ve gerekli olan kişisel veriler toplanmalıdır.
Doğruluk: Kişisel veriler doğru olmalı ve gerektiğinde güncel tutulmalıdır.
Saklama süresinin sınırlandırılması: Kimliği belirlenebilir kişilere ait veriler, gerekli olandan daha uzun süre saklanmamalıdır.
Bütünlük ve gizlilik: Kişisel veriler, hukuka aykırı erişime, kayba veya zarara karşı uygun güvenlik önlemleriyle korunmalıdır.
Hesap verebilirlik: Kuruluşlar, mevzuata uyum konusunda sorumluluk almalı ve bu uyumu kanıtlayabilmelidir.
Bu ilkeler, kişisel verilerin toplanmasından kullanılmasına, saklanmasından silinmesine kadar tüm veri yaşam döngüsü boyunca geçerlidir. Veri koruma ilkelerine ilişkin ICO rehberi
Information Commissioner’s Office (ICO), Birleşik Krallık'ın veri koruma alanındaki bağımsız denetim otoritesidir. ICO, UK GDPR'nin yanı sıra 2018 Veri Koruma Yasası (Data Protection Act 2018) ve Gizlilik ve Elektronik İletişim Düzenlemeleri (PECR) dahil olmak üzere yetki alanındaki diğer veri koruma ve elektronik iletişim mevzuatının uygulanmasını denetlemekten sorumludur.
ICO, şikâyetleri inceleyebilir, denetimler gerçekleştirebilir, yaptırım bildirimleri yayımlayabilir ve belirli ihlaller için para cezaları uygulayabilir. Ancak yasal gerekliliklere uyum sağlama sorumluluğu, kişisel verileri kontrol eden veya işleyen her kuruluşa aittir.
UK GDPR ve EU GDPR, aynı temel ilkeleri ve bireysel hakların birçoğunu paylaşsa da birbirinden ayrı yasal çerçevelerdir. Başlıca farklılıklar şunlardır:
Düzenleyici otorite: UK GDPR, Information Commissioner’s Office (ICO) tarafından denetlenirken EU GDPR, AB üye ülkelerindeki veri koruma otoriteleri tarafından denetlenir.
Yasal çerçeve: UK GDPR, 2018 Veri Koruma Yasası (Data Protection Act 2018) ve 2025 Veri (Kullanım ve Erişim) Yasası (Data (Use and Access) Act 2025) ile getirilen değişiklikler dahil olmak üzere Birleşik Krallık mevzuatıyla birlikte uygulanır.
Uluslararası veri aktarımları: UK, kişisel verilerin uluslararası düzeyde aktarılmasına ilişkin kendi kurallarına ve mekanizmalarına sahiptir.
Bölgesel kapsam: UK GDPR ve EU GDPR farklı bölgesel uygulama kapsamlarına sahiptir. Bu nedenle bir kuruluşun faaliyet gösterdiği bölgelere ve işlediği kişisel verilerin sahiplerine bağlı olarak her iki düzenlemeye de uyması gerekebilir.
Her iki pazarda da faaliyet gösteren kuruluşlar, mevzuata uyum durumlarını geçerli UK ve EU gereklilikleri kapsamında ayrı ayrı değerlendirmelidir.
UK'de çerezler ve benzer teknolojiler öncelikli olarak Gizlilik ve Elektronik İletişim Düzenlemeleri (PECR) kapsamında düzenlenir. Bu teknolojilerin kişisel verileri işlemesi durumunda UK GDPR de uygulanır.
Onay gerektiren çerezler için:
Kullanıcının cihazında bilgi depolanmadan veya bilgilere erişilmeden önce onay alınmalıdır.
Onay özgür iradeyle verilmiş, belirli, bilgilendirmeye dayalı ve açık olmalıdır.
Kullanıcılar, onay vermek için açık bir olumlu eylem gerçekleştirmelidir.
Kullanıcılar, verdikleri onayı aynı kolaylıkla geri çekebilmelidir.
- Onay tercihleri uygulamaya yansıtılmalıdır. Bu, zorunlu olmayan çerezlerin ve izleme teknolojilerinin gerekli onay alınmadan önce çalışmaması gerektiği anlamına gelir.
PECR, belirli teknolojiler ve kullanım amaçları için özel istisnalar içerir. Bu nedenle her çerez otomatik olarak onay gerektirmez. Web sitesi yöneticileri, her teknolojiyi kullanım amacına ve geçerli istisnanın koşullarına göre değerlendirmelidir.
Doğrudan gerektirmez. UK mevzuatı, belirli bir çerez banner tasarımı veya formatı zorunlu kılmaz. Ancak çerezler veya benzer teknolojiler için onay gerektiğinde, ziyaretçilere açık ve anlaşılır bilgiler sunulmalı ve bu teknolojiler kullanılmadan önce geçerli bir tercih yapmaları sağlanmalıdır.
Doğru şekilde yapılandırılmış bir çerez banner'ı, izleme amaçlarını açıklamak ve ziyaretçilerin isteğe bağlı teknolojileri kabul etmesine, reddetmesine veya özelleştirmesine olanak tanımak için pratik bir yöntem sunar.
Hayır. Bir çerez banner'ı, arka planda çalışan teknolojilerle entegre olmalıdır. Etkili bir onay yönetimi yapılandırması şunları sağlamalıdır:
İstisna kapsamında olmayan çerezlerin ve komut dosyalarının onay alınmadan önce çalışmasını engellemelidir.
Ziyaretçi tercihlerini ilgili çerez ve izleme kategorilerine uygulamalıdır.
Hesap verebilirliği desteklemek için onay etkinliklerini kayıt altına almalıdır.
Ziyaretçilerin onaylarını kolayca değiştirmelerine veya geri çekmelerine olanak tanımalıdır.
Web sitesinde kullanılan teknolojiler değiştiğinde gözden geçirilmelidir.
Okito, çerez taraması ve komut dosyası kontrolünden tercih yönetimi ve onay kayıtlarına kadar tüm bu işlevleri tek bir onay yönetim platformunda bir araya getirir.
Yasa, “Reject All” ifadesinin kullanılmasını açıkça zorunlu kılmaz. Ancak istisna kapsamında olmayan teknolojileri reddetmek, kabul etmek kadar kolay olmalıdır.
Kabul etmeyi reddetmeye kıyasla önemli ölçüde kolaylaştıran bir banner, kullanıcılara gerçek anlamda özgür bir seçim sunmayabilir. Ziyaretçiler, isteğe bağlı çerezleri ve izleme teknolojilerini reddetmek için açık ve eşit derecede erişilebilir bir seçeneğe sahip olmalıdır.
Belirli sınırlı durumlarda kullanılabilir. 2025 Veri (Kullanım ve Erişim) Yasası (Data (Use and Access) Act 2025), belirli koşullara tabi olmak üzere, yalnızca istatistiksel amaçlarla kullanılan bazı veri depolama ve erişim teknolojileri için PECR kapsamında bir istisna getirmiştir.
Ancak bu, tüm analitik çerezlerin istisna kapsamında olduğu anlamına gelmez. Kuruluşlar, kullanılan teknolojiyi, kullanım amacını ve istisna koşullarının karşılanıp karşılanmadığını değerlendirmelidir. Reklamcılık, profil oluşturma veya istisna kapsamına girmeyen diğer amaçlarla kullanılan analitik teknolojiler için hâlâ onay alınması gerekebilir.
Kuruluşlar, geçerli bir onay alındığını kanıtlamak için yeterli kayıtları saklamalıdır. Kullanılan onay mekanizmasına bağlı olarak bu kayıtlar şunları içerebilir:
Onayın ne zaman verildiği veya değiştirildiği.
Ziyaretçinin hangi çerezleri kabul ettiği veya reddettiği.
Onay tercihinin nasıl alındığı.
Ziyaretçiye hangi onay bilgilerinin sunulduğu.
Ziyaretçinin daha sonra onayını geri çekip çekmediği veya tercihlerini değiştirip değiştirmediği.
Okito, onay etkinliklerini ve ziyaretçi tercihlerini merkezi bir kontrol panelinde kayıt altına alarak kuruluşların denetim kayıtlarını tutmasına ve mevzuata uyum incelemelerini desteklemesine yardımcı olur.
Evet. UK'de veri depolama ve erişim teknolojilerine ilişkin kurallar yalnızca geleneksel çerezlerle sınırlı değildir. Bu kurallar; izleme pikselleri, bağlantı süsleme (link decoration), yerel depolama (local storage), cihaz parmak izi (device fingerprinting), komut dosyaları, etiketler ve benzer teknolojiler için de geçerli olabilir.
Bu nedenle kuruluşlar, yalnızca geleneksel çerez envanterine güvenmek yerine kullandıkları tüm izleme teknolojilerini kapsamlı şekilde değerlendirmelidir.
2025 Veri (Kullanım ve Erişim) Yasası (Data (Use and Access) Act 2025), PECR'de değişiklikler yaparak veri depolama ve erişim teknolojilerinin belirli kullanımları için ek istisnalar getirmiştir.
Başlıca değişiklikler şunlardır:
Belirli istatistiksel amaçlar için istisna getirilmesi.
Belirli görünüm veya işlevsellik tercihleri için istisna getirilmesi.
Acil yardım kapsamında konum verilerinin kullanımına ilişkin istisna getirilmesi.
PECR'nin uygulanması, yaptırımları ve para cezalarına ilişkin hükümlerde değişiklikler yapılması.
Bu istisnalar belirli koşullara tabidir ve analitik, reklam